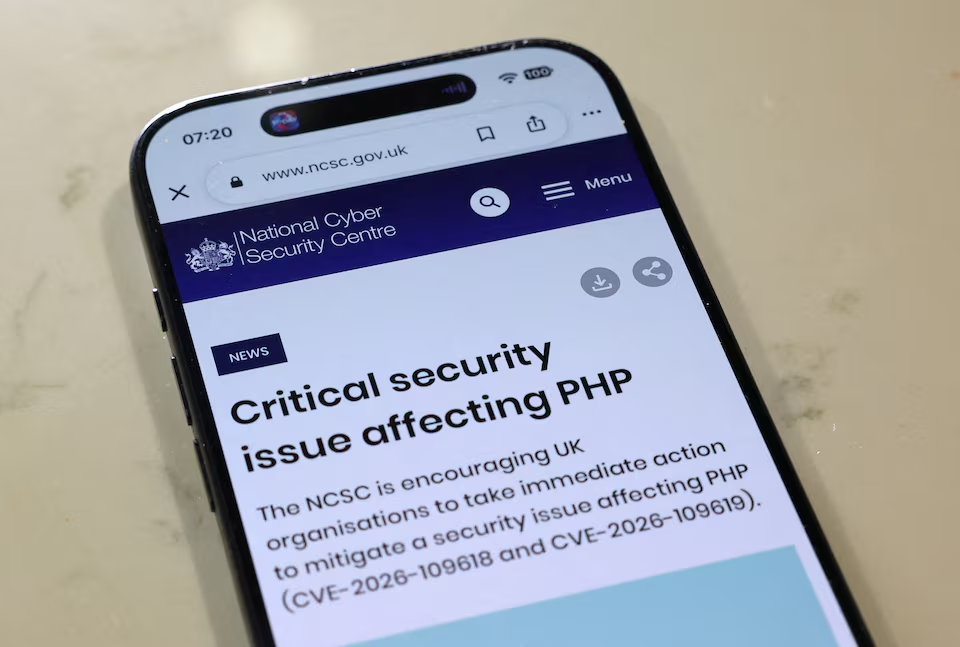
até serem descobertas usando IA, e afirmando que todos os usuários foram “incentivados a atualizar imediatamente”.
Sites governamentais na Europa e em outros lugares ficaram offline na quarta-feira, após a divulgação de vulnerabilidades críticas em uma linguagem de programação amplamente utilizada, o que levou operadores de sites em todo o mundo a se mobilizarem para proteger seus sistemas.
Com empresas de tecnologia alertando que alguns hackers já estavam explorando as falhas, agências governamentais em toda a Europa estiveram entre as que tiraram sites do ar por precaução.
Como a correção já está disponível publicamente e as ferramentas de inteligência artificial conseguem fazer engenharia reversa da falha com pouco esforço, especialistas disseram que estavam se preparando para uma onda de invasões, à medida que hackers se apressavam para se antecipar às atualizações.A IA estava impulsionando uma “corrida pela exploração”, disse Costin Raiu, cofundador da TLP:Black, empresa de pesquisa em cibersegurança e resposta a incidentes. Ele afirmou que o próximo passo seria a “invasão em massa de todos os servidores web vulneráveis da internet”.
O PHP — uma linguagem que remonta ao início da década de 1990 e que inicialmente significava “Personal Home Page” — sustenta grandes partes da web pública e está integrado em sites WordPress, Drupal, Joomla e Magento, o que significa que qualquer vulnerabilidade crítica pode ter enormes consequências em cadeia.”Todos os servidores que utilizam qualquer versão do PHP lançada nos últimos 20 anos estarão vulneráveis”, disse Tiffany Farriss, diretora executiva interina da Drupal Association.
“Este problema afeta a maior parte da internet.”Agências de cibersegurança de todo o mundo têm instado os usuários do PHP a atualizarem imediatamente ou a retirarem os sites do ar até que as correções possam ser aplicadas.
Segundo dados da Censys, empresa de inteligência da internet, cerca de 1,5 milhão dos 2,6 milhões de hosts relatam estar executando uma versão do PHP para a qual não há solução.
A própria agência holandesa de cibersegurança ficou offline, alegando que o fez como medida de precaução devido às vulnerabilidades. A Wikipedia, operadora da enciclopédia online, também informou ter desativado um número não especificado de sistemas até que pudessem ser corrigidos com segurança, enquanto o Internet Archive, a extensa biblioteca online, disse que também ficou brevemente offline para lidar com o problema.Até mesmo alguns líderes mundiais se manifestaram. O primeiro-ministro holandês disse que estava acompanhando a situação de perto. A primeira-ministra japonesa, Sanae Takaichi, em uma publicação no X, afirmou que os proprietários de sites deveriam “verificar se seus sites em produção usam PHP e se preparar para aplicar a nova correção”.
ERRO ENCONTRADO COM IA
A falha no PHP foi descoberta usando inteligência artificial, disseram duas empresas de cibersegurança em relatórios independentes. A Califórnia afirmou isso em
uma postagem de blog., abre uma nova abaA empresa identificou as falhas com a ajuda de um grande modelo de linguagem em 1º de agosto e vinha trabalhando em uma correção desde então.
A empresa de cibersegurança Wiz afirmou isso em uma postagem no blog ,que também o descobriu com a ajuda do Wiz Atlas, sua ferramenta autônoma de pesquisa de vulnerabilidades de IA, bem como do Gemini 4 Argon do Google e do GPT-5.6 Sol da OpenAI.As vulnerabilidades permaneceram ocultas no código-fonte do PHP por mais de uma década e teriam sido extraordinariamente complicadas para um hacker humano explorar, afirmou a publicação de Wiz.
“Antes da IA, esse trabalho manual seria difícil de implementar e ainda mais difícil de escalar”, afirmou. “Com a IA, isso não é mais uma barreira.” Calif e Wiz disseram que coordenaram a descoberta entre si, com a equipe do PHP e com a OpenAI.Em comunicado, a Casa Branca afirmou ter tomado conhecimento da falha na sexta-feira.Em uma postagem de blog na noite de quarta-feira, a Amazon
O chefe de segurança, CJ Moses, afirmou que a equipe de segurança da gigante da tecnologia detectou uma tentativa de explorar as vulnerabilidades em um de seus sistemas de isca (“honeypot”) em 17 de outubro, quatro dias antes da divulgação pública.A tentativa de ataque ao sistema partiu de um endereço de internet anônimo, sugerindo que a atividade foi conduzida por um agente malicioso, disse Moses, acrescentando que não estava claro como o agente tomou conhecimento das falhas enquanto elas estavam sob embargo.Na quarta-feira, vários agentes fizeram novas tentativas antes do embargo ser suspenso. A Amazon afirmou que ainda não estava claro se alguma dessas tentativas teria funcionado contra sites reais, acrescentando que as falhas “estão sendo amplamente exploradas na prática”.
SOFTWARE CRÍTICO
PHP é uma linguagem de programação usada para administrar sites. Quando um visitante carrega uma página, um servidor que executa PHP monta o conteúdo e o envia para o navegador.
É um software livre e de código aberto, mantido por voluntários.Sua onipresença — o PHP é usado em aproximadamente 75% dos sites cuja linguagem de programação pode ser identificada, de acordo com a empresa de monitoramento de tecnologias web W3Techs — tem deixado os especialistas apreensivos. Campanhas de hackers com auxílio de IA, que proliferaram nas últimas semanas , podem causar estragos em servidores sem as devidas atualizações de segurança, afirmou Lukasz Olejnik, pesquisador sênior visitante do King’s College London.”A escala é enorme e, com a IA, a exploração pode acontecer instantaneamente”, disse Olejnik.
A Automattic, operadora do WordPress.com, afirmou que os usuários de suas soluções hospedadas e do Tumblr estavam livres da falha. Os riscos eram maiores para pequenos sites que utilizavam PHP e eram operados por indivíduos ou organizações com recursos técnicos limitados, frequentemente em serviços de hospedagem compartilhada onde os clientes não gerenciam diretamente os servidores subjacentes.
FALHAS EM MASSA
Nos Países Baixos, diversas organizações seguiram o exemplo do Centro Nacional de Segurança Cibernética e desativaram websites públicos, incluindo o Porto de Roterdã, o portal governamental Overheid.nl, a federação nacional de futebol KNVB, os websites dos cinco maiores partidos políticos do país e diversos websites de hospitais.
A empresa dinamarquesa de TI municipal Kombit informou que desativou diversos serviços, incluindo a plataforma nacional de comunicação escolar.A interrupção foi ainda mais generalizada na Finlândia, onde a Valtori, fornecedora estatal de serviços de TI, afirmou que os serviços de rede pública do governo foram desativados “como medida de precaução”.O Ministério do Interior da França informou que colocou todos os seus sites em manutenção preventiva.